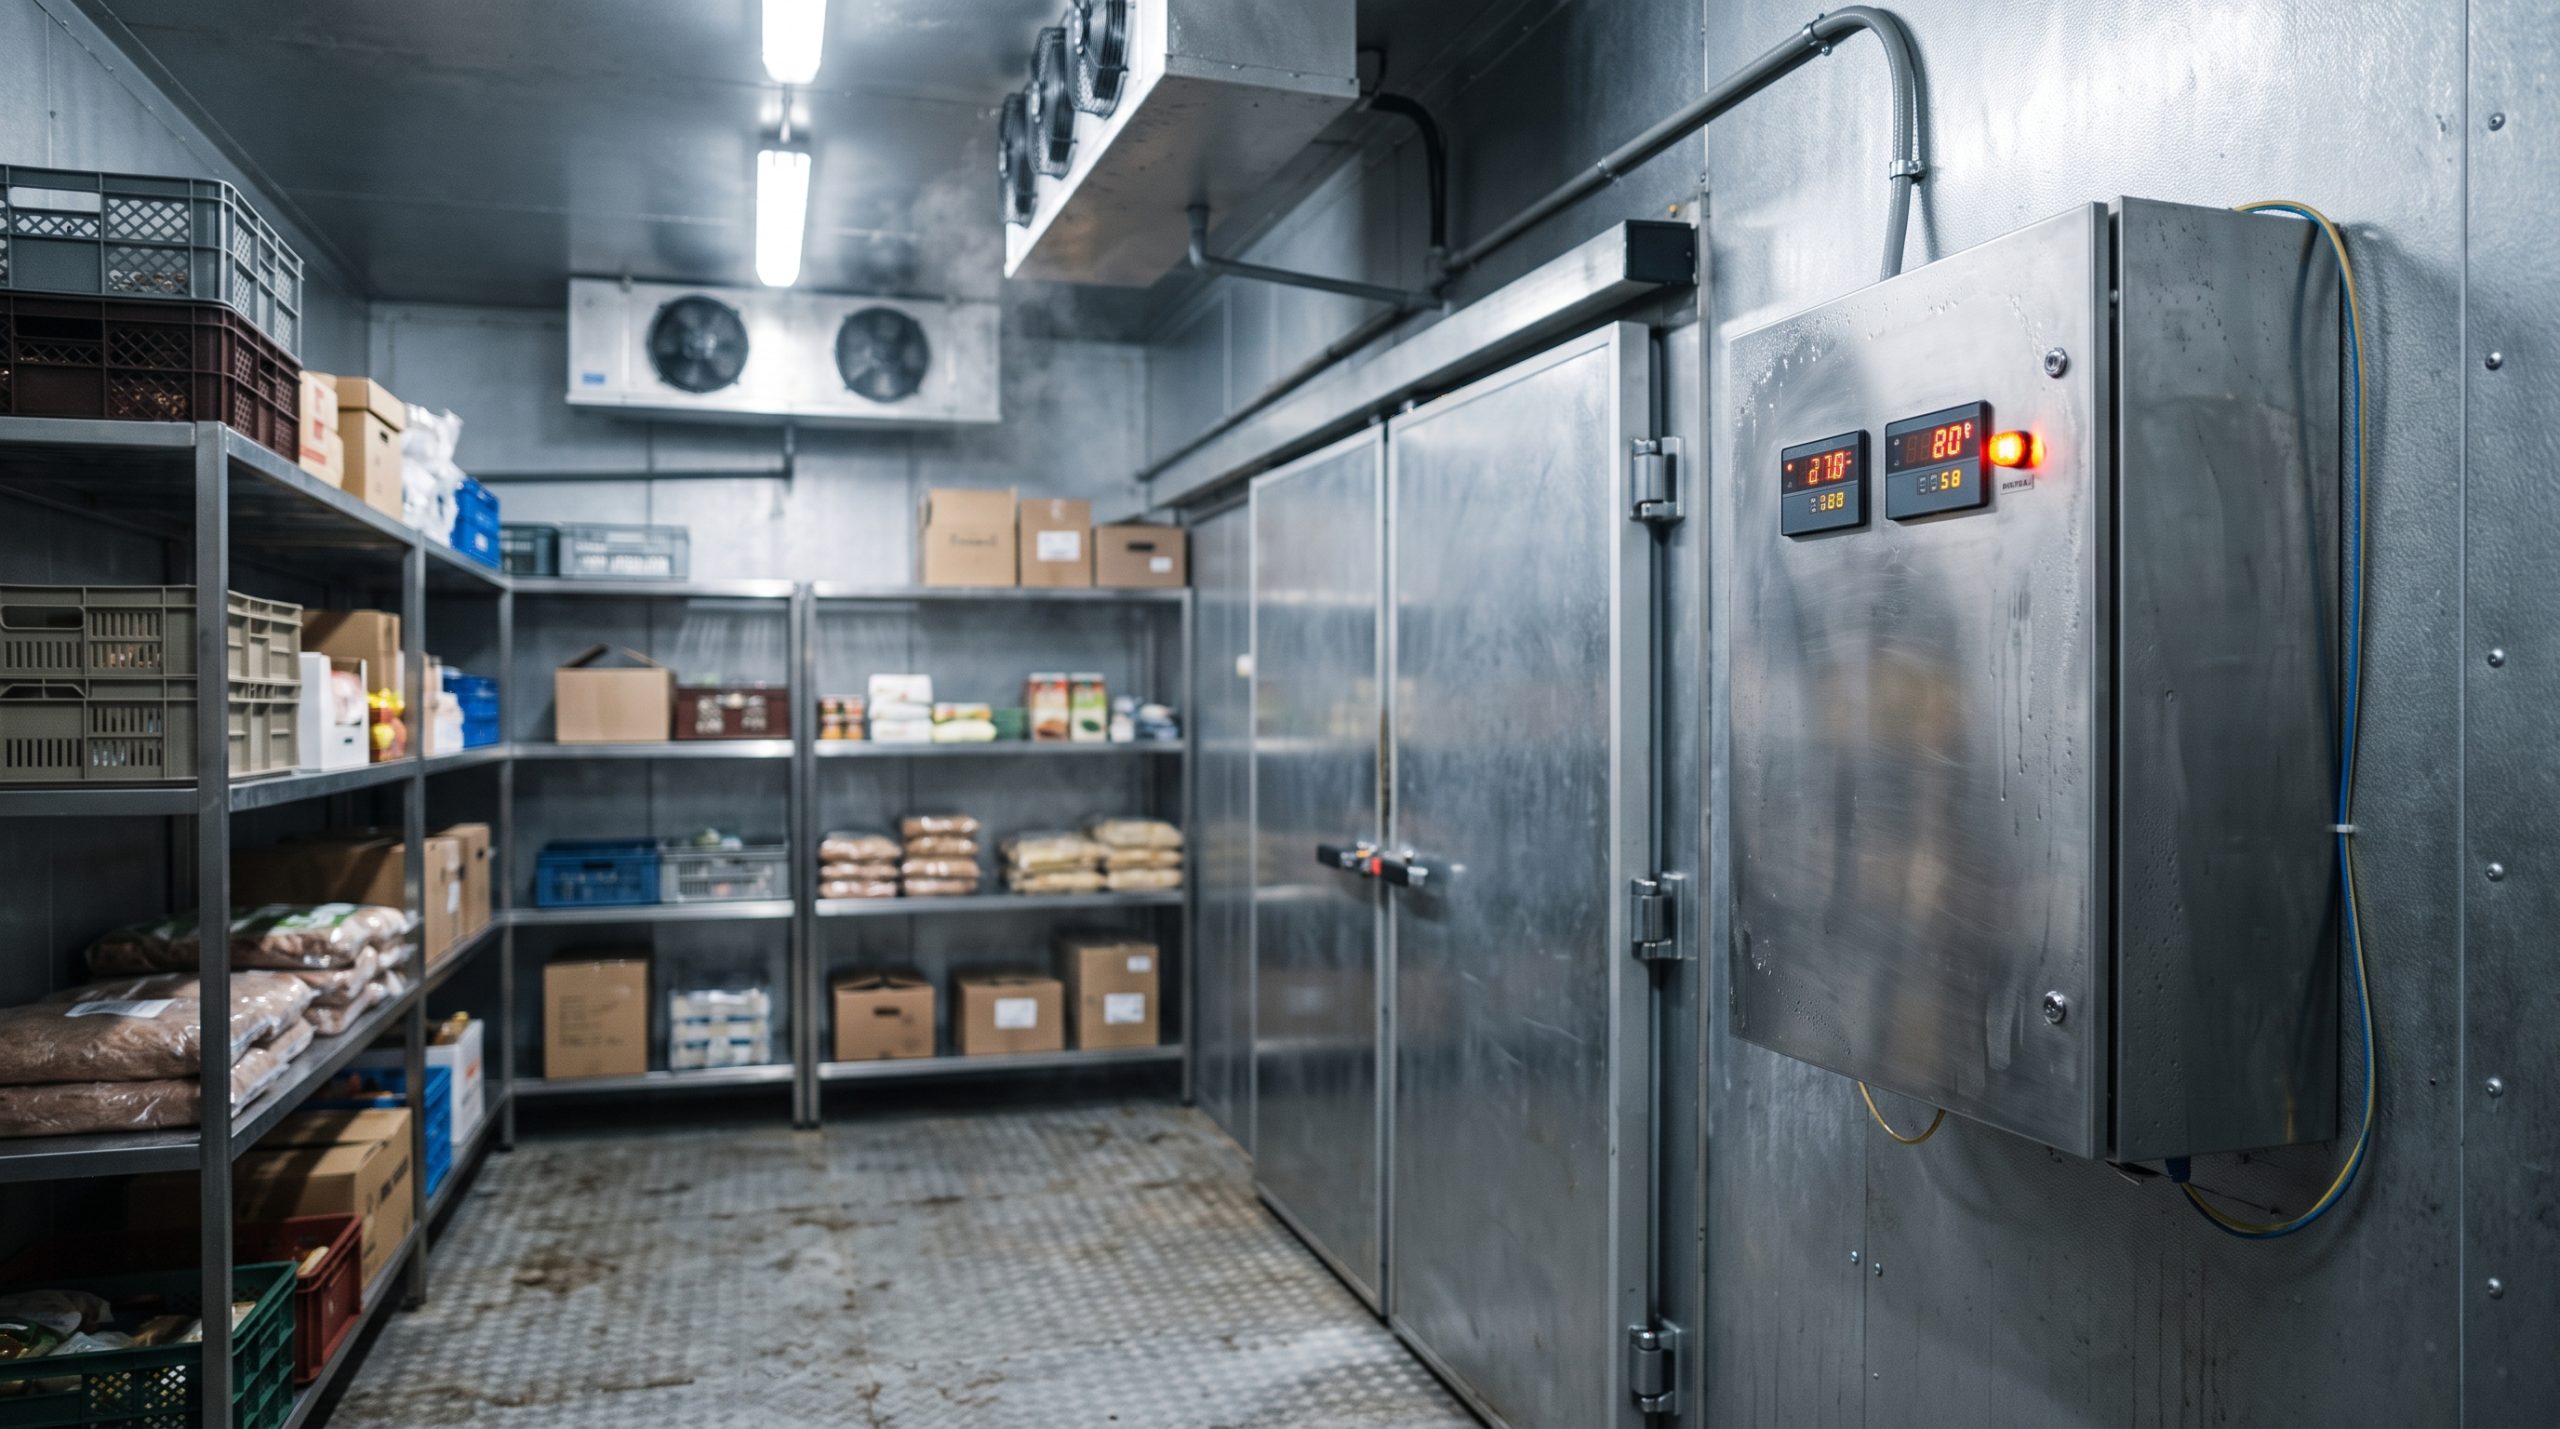
Quando o ataque não rouba dados e aquece a câmara fria
Quando o ataque não rouba dados e aquece a câmara fria
Na madrugada de 12 de outubro, centenas de supermercados franceses acordaram com câmaras frias aquecidas e estoques perdidos, e o foco da investigação não é roubo de dados.
Nos relatos publicados até agora, não aparecem pedido de resgate nem tela travada. O ataque mirou o que ninguém costuma colocar no mapa de risco: o controlador que mantém a temperatura dos refrigeradores.
Quem trabalha com tecnologia conhece a lógica de proteger servidores, e-mail e dados. Esse episódio mostra o outro lado: quando o ativo invadido é físico, o prejuízo aparece em perdas, paradas e, em alguns casos, em incêndio.
O que se sabe até agora
A imprensa e as autoridades francesas apontam um ataque a controladores de refrigeração da fabricante dinamarquesa Danfoss, com impacto em centenas de lojas de redes como Intermarché, Carrefour, Monoprix, Coopérative U e E.Leclerc.
- Como: os invasores teriam acionado de forma remota a função de degelo, com consigna de 50 °C e ciclos de 1 a 8 horas, o que atrasa os alarmes. Os painéis desses sistemas ficam acessíveis pela internet para que empresas de manutenção façam ajustes remotos.
- Escala: os balanços variam conforme a fonte e a data. Os primeiros falavam em 150 a 200 lojas só na Intermarché; relatos posteriores falam em cerca de 300 lojas Intermarché e Netto, mais 80 do Carrefour e dezenas de outras redes.
- Prejuízo: não há balanço consolidado. A Intermarché fala em dezenas de milhões de euros em um dia; casos locais citam algumas centenas de milhares de euros por loja ou grupo de lojas.
- Causa técnica: a Danfoss afirma que as unidades afetadas usavam firmware desatualizado. Em agosto, pesquisadores da Claroty já haviam publicado falhas no modelo AK-SM 800A, com correção disponível. Qual falha foi de fato explorada ainda não foi estabelecida.
- Autoria: nenhum grupo foi identificado. A Procuradoria de Paris abriu inquérito e a agência nacional de cibersegurança (ANSSI) investiga.
Isso não é um problema só de supermercados
O que a França viveu é um exemplo de um risco mais amplo: equipamentos que cumprem uma função física, ficam ligados à rede e raramente entram no radar de segurança.
O mesmo tipo de controlador existe em qualquer operação que dependa de temperatura, clima ou automação: hospitais e clínicas que guardam medicamentos e vacinas, indústrias e armazéns de alimentos, a cadeia do frio na logística, laboratórios, salas de servidores e prédios comerciais.
A própria pesquisa da Claroty que antecedeu o caso não ficou restrita à Danfoss: na mesma linha de pesquisa, falhas semelhantes foram documentadas em controladores da Copeland e da Trane, usados em refrigeração e climatização. O padrão é do setor, não de um fabricante.
As consequências mudam de vertical para vertical, mas a pergunta é a mesma: se esse equipamento parasse ou fosse manipulado hoje, quem perceberia e em quanto tempo?
O que o caso ensina
Os detalhes técnicos ainda estão sendo apurados, mas quatro lições já se sustentam nos fatos publicados.
- O ativo que ninguém inventariou. Controladores de refrigeração e climatização costumam ser instalados e mantidos por terceiros. Se não estão no inventário de TI, também não estão na rotina de atualização nem no monitoramento.
- Acesso remoto pensado para a manutenção. O painel acessível pela internet é prático para o técnico e igualmente prático para quem não deveria entrar. A conveniência virou superfície de ataque.
- A correção existia, a aplicação não. Segundo a fabricante, parte dos equipamentos era antiga e sem atualizações, e parte rodava firmware desatualizado. A pesquisa que apontava falhas no modelo AK-SM 800A, com correção disponível, era de agosto.
- O alarme depende do sistema invadido. Com ciclos de degelo de até 8 horas, o aquecimento atrasa os alertas. Monitorar um equipamento só por ele mesmo não basta.
O que fazer antes que aconteça com a sua operação
Não é preciso trocar equipamento nem montar um projeto gigante para começar. São seis perguntas que valem uma reunião entre TI, facilities e quem cuida da manutenção.
- O que está conectado? Faça o inventário além de computadores e servidores: controladores, câmeras, climatização, refrigeração, automação predial. Ativo desconhecido não recebe correção.
- O que está exposto à internet? Uma varredura externa mostra o que qualquer pessoa enxerga do seu endereço público. Em várias empresas, painel de equipamento está entre as surpresas.
- O que está desatualizado e o que já saiu do suporte do fabricante? Priorize o que tem falha publicada e correção disponível. Para o que não tem mais atualização, o caminho é isolar ou substituir.
- Quem acessa e como? Acesso remoto de fornecedores deve ter identidade própria, autenticação forte, janela definida e registro do que foi feito.
- Esses equipamentos estão separados da rede principal? Segmentação e regras de firewall reduzem o alcance, mesmo quando uma falha é explorada.
- Quem enxerga o comportamento anormal, a qualquer hora? Um alerta de temperatura que só chega pelo sistema afetado chega tarde. Monitoramento contínuo e independente, com gente analisando os eventos e um plano de resposta ensaiado, é o que transforma uma noite de prejuízo em um incidente contido.
Todas essas perguntas têm uma resposta em comum: quem opera a tecnologia no dia a dia precisa enxergar também o que não parece tecnologia.
Um ataque que começou no mundo digital e terminou na câmara fria
A lembrança mais útil desse episódio é simples: a segurança da informação protege a continuidade do negócio, e não só os dados. O que não está no inventário, não está atualizado e não está monitorado costuma ser o primeiro a falhar.
Se a sua empresa depende de equipamentos conectados, vale começar a conversa por eles antes de ela ser feita pela imprensa.